[PR] Click Fraud Android – Cukup Tekan Play

Artikel terbaru dari perusahaan TI Italia, TG Soft, menguak malware Android yang ditemukan pada Google Play Store resmi. Menurut data yang dikeluarkan Google Play, aplikasi ini telah terinstal pada 10.000 – 50.000 perangkat.
Malware tersebut berkedok sebagai aplikasi bernama “Real Basketball” di Google Play Store resmi. Dirancang khusus untuk mengecoh user melalui tampilannya,malware ini muncul di menu utama sebagai aplikasi ‘Google Play Store’ itu sendiri.

Salah satu icon Play Store pada gambar di atas merupakan aplikasi jahat dan dapat dengan mudah mengelabui user yang tidak tahu perbedaannya.
Saat aplikasi tersebut dibuka, user akan melihat layar kosong seperti yang terlihat di bawah ini.
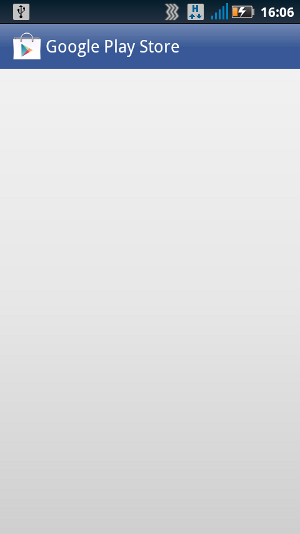
Meski tidak ada tampilan apapun, aplikasi tersebut diam-diam bekerja dan menghabiskan banyak konektivitas data pada ponsel.
Jika dilihat dari nama-nama fungsi dan rangkaian kodenya, aplikasi jahat ini diciptakan oleh pengembang dari Turki, meskipun deksripsi aplikasi ditulis dalam bahasa italia dan website yang diincar mayoritas dari italia.
Cara Kerja Malware:
Pertama, malware ini mendaftarkan IP perangkat yang digunakan melalui situs “http://www.mobilefilmizle.com/ipzaman.php”. Situs ini direferensikan setiap aplikasi malware tersebut dibuka ,untuk memastikan apakah perangkat sudah terhubung dengan internet dan apakah terdapat perubahan alamat IP. Tujuan utamanya adalah untuk menentukan apakah fungsi berbahaya aplikasi dapat dijalankan atau tidak.
Selanjutnya, malware terhubung dengan sebuah website yang akan menyediakan daftar istilah-istilah pencarian dan keyword.
Kemudian malware akan beriterasi dengan daftar tersebut untuk menjalankan aktivitas utamanya yang berbahaya seperti di bawah ini:
- Setiap istilah pencarian dimasukkan sebagai entri pencarian pada google.it
- Setiap laman hasil pencarian akan terbuka. Malware mencari tautan di berbagai laman tersebut yang memiliki format tertentu dan mengkliknya dengan menggunakan Javascript mouse events. Pada akhirnya malware tersebut dapat mengklik banyak tautan iklan yang memungkinkan para penyerang untuk memperoleh keuntungan dari iklan yang bersifat Pay Per Click. Teknik yang dinamakan Click fraud ini juga sebelumnya telah digunakan oleh PC malware.
Hal yang menarik adalah seluruh fungsionalitas browser di atas ditiru menggunakan javascripts, sehingga dapat terlihat kemampuan malware untuk berfungsi independen tanpa interaksi user.
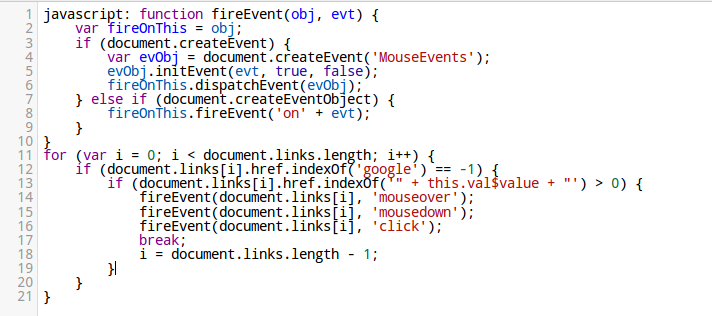
Setelah semua kata-kata pencarian terkumpul, aplikasi ini menampilkan laman download aplikasi Facebook resmi, yang merupakan sebuah cara untuk meyakinkan end-user bahwa aplikasi tersebut bersifat legal.
Aplikasi malware tersebut masih tersedia di Play Store resmi hingga saat artikel ini ditulis, bahkan satu minggu setelah pelaporan oleh Google. URL yang dihubungi oleh aplikasi ini juga masih berfungsi hingga saat ini.
Penanggulangan yang disarankan :
- Pembatasan javascript: layanan Javascript dari lokasi selain halaman asli sebaiknya jangan dijalankan. Pembatasan ini diimplementasikan sebagai kebijakan Same-origin policy pada mobile browser saat ini, namun bahkan kebijakan itu pun dapat dilewati karena malware ini memanfaatkan Android Webview class untuk memuat berbagai URL. Dengan demikian, solusi untuk masalah ini adalah dengan mengimplementasikan kebijakan ini untuk transaksi Webview juga
- Google juga harus melakukan verifikasi profil para pengembang yang masuk, seperti website pengembang itu sendiri, dalam kasus ini adalah http://www.olmayanadam.com yang bahkan bukan merupakan domain terdaftar.
- Seperti biasa, nalar yang tajam adalah langkah pertama untuk keamanan pada internet –kedua icon Google Play pada menu utama di atas harusnya menjadi petunjuk awal adanya infeksi, dan jeda waktu yang lama setelah menjalankan aplikasi ‘Google Play Store’ dapat menjadi petunjuk kedua.
Fortinet mendeteksi malware ini sebagai Android/FakePlay.B!tr
More Articles